


Cadastre-se e receba grátis as principais notícias do Correio.
O que acontece com a urna eletrônica neste domingo para garantir a segurança do voto
Sistemas passam por testes, inspeções, auditorias e lacração antes do primeiro turno; especialistas alertam ainda para golpes digitais que usam o período eleitoral como isca
-
Perla Ribeiro
Publicado em 4 de outubro de 2026 às 03:00

A menos de uma semana do primeiro turno das eleições, marcado para 4 de outubro, a infraestrutura tecnológica que dará suporte à votação entra na reta final de preparação. 158.745.463 eleitores estão aptos a votar no pleito deste ano, segundo o Tribunal Superior Eleitoral (TSE). Por trás da urna eletrônica existe uma estrutura tecnológica que passa por diferentes etapas de controle, fiscalização e auditoria. A segurança não depende de uma única barreira, mas de uma série de mecanismos que começam antes mesmo de os equipamentos chegarem às seções eleitorais.
Em 4 de setembro, o TSE concluiu a assinatura digital e a lacração dos sistemas eleitorais que serão utilizados nas Eleições 2026. O procedimento marcou o fim do desenvolvimento dos programas do pleito. Os sistemas foram assinados digitalmente, gravados em mídias não regraváveis, lacrados e armazenados na sala-cofre do tribunal.
O protocolo de segurança das urnas eletrônicas



1 de 9
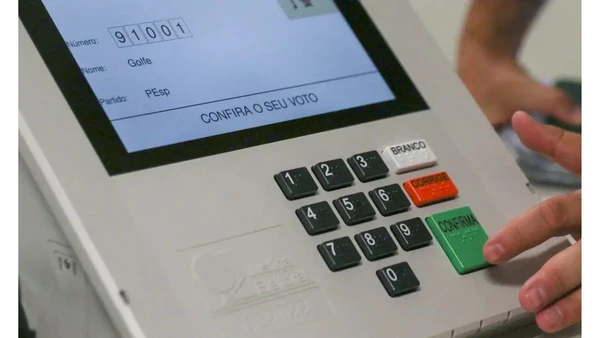
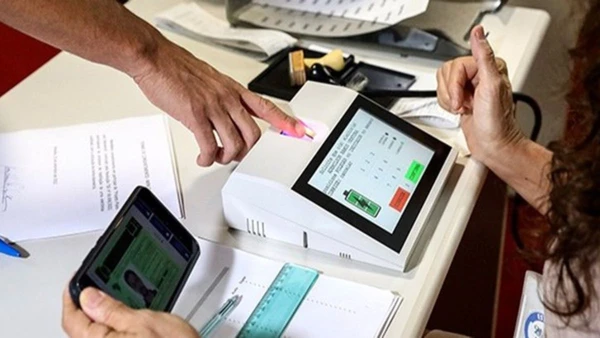
Sistema automático grava cada voto simultaneamente em duas mídias criptografadas distintas por Arisson Marinho/Arquivo CORREIO
O que existe por trás da urna?
A urna é apenas uma parte da infraestrutura. O processo eleitoral envolve sistemas responsáveis pela preparação dos equipamentos, geração de mídias, transmissão e recebimento de arquivos e gerenciamento da totalização. Para permitir a verificação da integridade desses programas, o TSE gera os chamados hashes, resumos digitais que funcionam como uma espécie de identificação única dos arquivos. Qualquer alteração no conteúdo original produz um resumo diferente.
As entidades fiscalizadoras podem utilizar esses códigos para verificar se os sistemas empregados correspondem às versões que foram oficialmente lacradas. Na prática, a lógica é criar mecanismos para detectar uma eventual alteração entre o programa que foi analisado e aquele que será utilizado no processo eleitoral.
Código-fonte ficou aberto para fiscalização
A fiscalização começa muito antes da votação. Os códigos-fonte dos sistemas eleitorais das Eleições 2026 ficaram disponíveis para inspeção desde outubro de 2025, permitindo que entidades autorizadas analisassem os programas durante o ciclo eleitoral. Oito entidades realizaram inspeções antes da lacração dos sistemas, entre elas o Senado Federal, a Sociedade Brasileira de Computação, o Ministério Público Federal e a Controladoria-Geral da União.
O TSE também realizou o Teste Público de Segurança, no qual especialistas e investigadores puderam apresentar planos de teste para tentar identificar vulnerabilidades nos sistemas eleitorais. Em maio, ocorreu a etapa de confirmação dos testes realizados anteriormente.
Para o especialista em segurança da informação Hesron Hori, sócio e diretor de Risk Assessment da Under Protection, a existência de diferentes mecanismos de controle é importante porque a segurança de sistemas críticos não deve depender de uma única proteção. “Segurança não é resultado de um único controle. Quanto mais crítica é uma operação, mais importante é conhecer os ativos envolvidos, mapear riscos e estabelecer mecanismos independentes de prevenção, verificação e resposta”, afirma.
E depois da lacração?
A assinatura digital gera uma espécie de “impressão digital” dos programas. Com isso, é possível verificar posteriormente se o sistema utilizado corresponde à versão que passou pelas etapas de análise e foi oficialmente lacrada. As identificações digitais dos sistemas também são disponibilizadas pelo TSE para consulta. Segundo o tribunal, esse mecanismo permite conferir se os programas utilizados durante o processo eleitoral correspondem aos que foram previamente inspecionados e lacrados.
A partir da lacração, cópias oficiais dos sistemas são encaminhadas aos Tribunais Regionais Eleitorais, responsáveis pelas etapas de preparação das urnas para o pleito. Justiça Eleitoral
Golpes também entram no radar
A segurança das eleições, porém, não envolve apenas os sistemas administrados pela Justiça Eleitoral. O período eleitoral também pode ser usado por criminosos digitais para aplicar golpes contra eleitores e empresas. Phishing, páginas falsas, roubo de credenciais e outras formas de engenharia social podem explorar a atenção concentrada nas eleições para convencer vítimas a clicar em links, fornecer informações ou instalar arquivos maliciosos.
O mecanismo é conhecido: quanto mais atual e familiar for o assunto utilizado como isca, maior pode ser a aparência de legitimidade da mensagem. “O contexto faz parte da engenharia social. Quanto mais familiar e atual parecer uma comunicação, menor pode ser a percepção de risco de quem a recebe. O cuidado deve aumentar quando a mensagem cria urgência, pede dados, solicita credenciais ou direciona o usuário para um endereço desconhecido”, alerta Hori.
Empresas também podem ser alvo
Uma credencial corporativa obtida por meio de uma página falsa pode representar um risco que vai além do usuário que caiu no golpe. Se aquela senha permitir acesso a outros ambientes, um incidente inicialmente pequeno pode alcançar sistemas e informações de uma organização.
Por isso, mecanismos como autenticação multifator, revisão de privilégios, segmentação de ambientes, atualização de sistemas e monitoramento contínuo são utilizados para reduzir o impacto de uma eventual credencial comprometida. “Treinar pessoas é necessário, mas a segurança precisa considerar a possibilidade de erro. Quando os controles são estruturados em camadas, uma credencial comprometida ou um clique indevido não deveria, sozinho, permitir acesso irrestrito ao ambiente”, afirma o especialista.